SQLインジェクションとは?仕組み・被害事例・5つの対策を解説


「SQLインジェクションという言葉は知っているけれど、実際にどう対策すればいいのか分からない」「自社のシステムが本当に安全なのか不安」と感じていませんか?
SQLインジェクションは、Webアプリケーションの入力フォームなどに不正なSQL文を紛れ込ませ、データベースを不正に操作するサイバー攻撃です。1990年代から知られている古い手法でありながら、レガシーシステムの残存や開発スピード優先の風潮から、現在も多くの被害が報告されています。
個人情報の漏洩や不正ログイン、Webサイトの改ざんなど、被害の影響範囲は広く、企業の信頼を大きく損なうリスクもはらんでいます。
本記事では、SQLインジェクションの仕組みや代表的な攻撃手法、実際の被害事例、開発現場で実践できる5つの対策方法まで解説します。
【この記事はこんな人におすすめ】
- ・SQLインジェクションの仕組みと対策を体系的に理解したい人
- ・自社システムのセキュリティ対策を見直したい開発者
- ・セキュアな開発スキルを、キャリアアップにつなげたい人

この記事のまとめ
- SQLインジェクションは、不正なSQL文をシステムに注入し、データベースを不正に操作するサイバー攻撃
- 情報漏洩やサイト改ざんなどの被害事例をもとに、プレースホルダやWAFなど5つの対策で被害を未然に防げる
- セキュアな開発スキルはエンジニアとしての市場価値を高め、転職や年収アップにもつながる
目次

4月時点
 8484
※2026年4月時点
SQLインジェクションとは?基本と攻撃の仕組みを解説
SQLインジェクションとは、アプリケーションの脆弱性を突いて、データベースを不正に操作するサイバー攻撃の一種です。
攻撃者が悪意のあるSQL文をシステムに注入(インジェクション)することで、本来想定されていない動作を引き起こします。
- SQL文の基本の動きとインジェクションの具体例
- 主な攻撃手法(インバンド・ブラインドなど)
まずは、この攻撃がどのような仕組みで成立しているのかを解説します。
SQL文の基本の動きとインジェクションの具体例
通常のWebアプリケーションでは、画面から入力された情報をもとにSQL文を組み立て、データベースとやり取りするのが一般的な仕組みです。
ログイン画面でIDとパスワードを入力すると、システムはそれらがデータベース内の情報と一致するかを裏側で確認します。
たとえば、パスワード欄に文字列を入力すると、本来は文字列として扱われるはずのデータが、SQL文の一部として解釈されてしまうことがあります。
これにより、条件式が常に真となり、パスワードを知らなくてもログインが成立してしまうケースが典型的な例です。入力フォームにSQLの命令文の一部を紛れ込ませるのが、SQLインジェクションの基本的な手口といえます。
主な攻撃手法(インバンド・ブラインドなど)
SQLインジェクションには、いくつかの種類が存在します。
代表的なのは、攻撃の結果がそのままエラーメッセージや画面表示に現れる「インバンドSQLインジェクション」です。攻撃者と同じ通信経路で結果を直接確認できるため、比較的仕掛けやすい手法とされています。
一方、画面上に目立った変化が起きない場合でも、システムの応答が真か偽かによって挙動を推測する「ブラインドSQLインジェクション」という手法もあります。
応答時間のわずかな差からデータを読み取る手口も含まれ、見た目の異常がなくても情報が抜き取られているケースがあるため注意が必要です。
\ 可能性が広がる職場が分かる! /
SQLインジェクションによる具体的な被害例
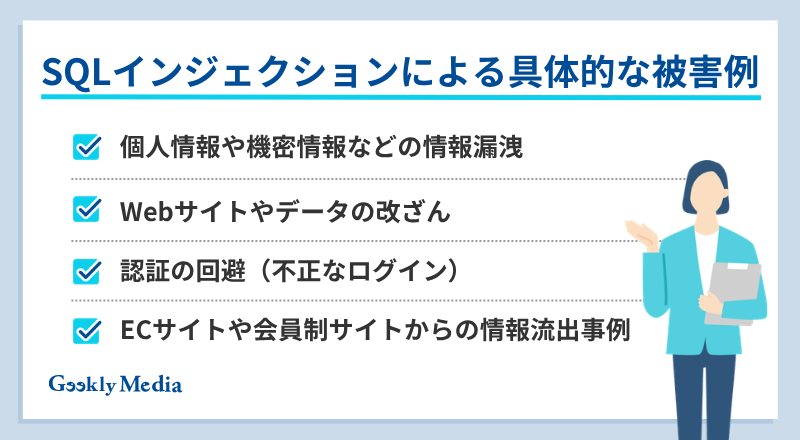
万が一、SQLインジェクションの攻撃を受けてしまうと、企業や利用者に甚大な被害をもたらすおそれがあります。
具体的にどのようなリスクがあるのか、代表的な被害を解説します。
個人情報や機密情報などの情報漏洩
深刻な被害の一つが、データベース内に保存されている情報の漏洩です。
攻撃者はSQLインジェクションを通じて、氏名や住所、電話番号、クレジットカード情報といった顧客の個人情報から、企業の内部で管理している機密データまで盗み出す可能性があります。
実際に、マーケティング調査会社から会員情報が約10万件流出した事例や、決済代行会社からクレジットカード番号約46万件が流出した事例などがありました。
情報漏洩が発覚すると、被害者への個別連絡やサイトの一時閉鎖といった対応に追われるだけでなく、企業の社会的信用の失墜にも直結するため、重大な経営リスクとして捉える必要があります。
Webサイトやデータの改ざん
攻撃者は、SQLインジェクションを通じてデータベース内のデータを不正に書き換えることも可能です。
製品ページの価格や商品情報、ニュース記事などが意図しない内容に改ざんされたり、重要なデータが削除されたりするケースが報告されています。
ページに悪意のあるリンクを埋め込み、訪問者をフィッシングサイトやマルウェア配布サイトへ誘導する手口に使われることもあります。
データの整合性が損なわれると、サービス自体の提供が一時停止に追い込まれることもあり、企業活動に大きな影響を及ぼしかねません。
認証の回避(不正なログイン)
ログイン機能を持つWebサイトでは、正しいパスワードを知らなくても、細工したSQL文によって認証を突破されてしまう被害も発生します。
パスワード入力欄に特殊な文字列を入力し、条件式を常に真として成立させることで、本来は拒否されるはずのログインが通ってしまう仕組みです。
とくに危険なのが、管理者権限を持つアカウントで不正ログインを許してしまうケースです。
管理画面を乗っ取られると、システム全体を自由に操作されるだけでなく、そこを足がかりに他のサーバーへ攻撃を広げられるおそれもあります。こうした事態を防ぐには、開発段階からの適切な対策が欠かせません。
ECサイトや会員制サイトからの大規模な情報流出事例
過去には、大手のECサイトや会員制サービスにおいて、SQLインジェクションによる大規模な情報漏洩事件が何度も起きています。
決済代行会社ではクレジットカード番号約46万件、決済情報約740万件が流出した事例が報告されているほか、総合資格取得支援サイトでは最大約29万8,000件の利用者情報が流出した事例もあります。
被害の規模が大きくなるほど、多額の損害賠償や行政指導、サイトの長期閉鎖といった対応に発展するケースも少なくありません。
こうした事例は、脆弱性を放置することがどれほど大きなリスクにつながるかを物語っています。
\ 今のITスキルに合う適正年収は? /
SQLインジェクションが今もなくならない、対策が進まない理由
SQLインジェクションは決して新しい攻撃手法ではありません。実際、IPAが公表している脆弱性の届出状況でも、クロスサイト・スクリプティングに次いで報告数の多い脆弱性の一つとなっています。
なぜ長年知られた手法でありながら対策が進まないのか、その背景を探ってみましょう。
- 開発スピード優先やレガシーシステムの残存
- AI(生成AI)の悪用による攻撃の効率化
古くて新しい課題として、あらためて向き合う必要があるテーマです。
開発スピード優先やレガシーシステムの残存
被害がなくならない理由の一つに、古い技術で作られた「レガシーシステム」がそのまま稼働し続けている実情があります。
修正には既存コードへの影響調査や動作確認に手間がかかるため、脆弱性が分かっていても対応が先送りにされやすいのが実情です。
加えて、開発現場でリリーススピードが優先されるあまり、コードレビューやセキュリティチェックが十分に行われないまま本番環境へ反映されてしまうケースも少なくありません。
現職の環境でこうした課題を感じているなら、セキュリティ意識の高いモダンな開発体制を持つ企業への転職を視野に入れてみるのも一つの選択肢です。
AI(生成AI)の悪用による攻撃の効率化
近年では、生成AIなどの新しい技術がサイバー攻撃に悪用されるケースも増えてきました。
攻撃者が生成AIを使えば、脆弱性を突くための不正なコードやSQL文を短時間で組み立てられるため、攻撃の効率化が進んでいるとされています。
一方で見落とされがちなのが、開発者側がAIコーディングツールを使う際のリスクです。
AIは「安全なコード」より「要件通りに動くコード」を優先して提案する傾向があり、文字列を連結して組み立てる形式の脆弱なSQL文をそのまま提示してくることもあります。
こうした出力を十分な確認なしにコピー&ペーストしてしまうと、開発者自身が脆弱性を作り込んでしまいかねません。
防御する側も、AIが生成したコードを無条件に信頼せず、常に検証する姿勢が欠かせない時代になっています。
\ 可能性が広がる職場が分かる! /
5つのSQLインジェクション対策方法
それでは、SQLインジェクションを防ぐためにはどのような対策が効果的でしょうか。
開発現場ですぐに実践できる、5つの具体的な方法を紹介します。
- ①プレースホルダ(プリペアドステートメント)の利用
- ②適切なエスケープ処理
- ③詳細なエラーメッセージをブラウザに表示しない
- ④データベースアカウントに適切な権限を与える
- ⑤多層防御としてのWAF活用
どれも開発現場で実践されている基本的な対策ばかりなので、一つずつ押さえていきましょう。
①プレースホルダ(プリペアドステートメント)の利用
数ある対策の中でも、根本的な効果が期待できるのがプレースホルダ(プリペアドステートメント)の利用です。
これは、SQL文のひな形をあらかじめ用意しておき、値を入れる部分だけを「プレースホルダ」という予約枠にしておく仕組みです。
- ・SQL文の構造とデータを完全に分離できる
- ・入力された値は命令として解釈されず、単なるデータとして扱われる
- ・パラメータとして渡す形式のため、SQLインジェクションを根本的に防げる
あとから入力データをそのプレースホルダに割り当てる(バインドする)ことで、悪意のある文字列を入力されても、SQL文の構造そのものが書き換えられる心配がありません。
現代的なWebアプリケーション開発において、標準的に採用されている基本の対策といえます。
②適切なエスケープ処理
シングルクォートなど、SQL文の中で特別な意味を持つ文字を、単なる文字列として無効化する「エスケープ処理」も有効な対策の一つです。
特殊文字の前に「\」などの記号を付けることで、データベース側がそれを命令の一部としてではなく、ただの文字として扱えるようにします。
ただし、エスケープ処理をすべての入力箇所で自前で実装しようとすると、対応漏れが起きやすいという弱点があります。
プレースホルダを利用していれば基本的にエスケープ処理は不要になるため、両者を無理に併用するのではなく、まずはプレースホルダを軸に据えたうえで、必要な箇所のみエスケープ処理を補う形が安全です。
③詳細なエラーメッセージをブラウザに表示しない
システムでエラーが発生した際に、データベースの構造やSQL文の一部がそのまま画面に表示されてしまう設定は危険です。
攻撃者はエラーメッセージの内容から、テーブル名やカラム名といった内部情報を読み取り、次の攻撃の手がかりとして利用します。
- ・開発環境では詳細なエラー表示を有効にし、デバッグ効率を確保する
- ・本番環境ではエラーの詳細を非表示にし、一般的な案内画面のみを表示する
- ・エラーの詳細情報は、ログファイルなど開発者側だけが確認できる場所に出力する
エラーメッセージの出し分けを環境ごとに徹底しておくことは、攻撃の糸口を与えないための基本的な備えになります。
④データベースアカウントに適切な権限を与える
Webアプリケーションがデータベースに接続する際に使うアカウントには、必要最小限の権限だけを付与しておくことが重要です。
たとえば、商品情報を表示するだけの機能であれば、参照(SELECT)権限のみを与え、データの削除や更新、テーブル構造の変更といった操作はできないように設計します。
こうしておけば、万が一SQLインジェクションによる侵入を許してしまっても、攻撃者が実行できる操作の範囲を限定でき、被害を最小限に食い止める防波堤になります。
開発の都合上つい管理者権限を使い回してしまいがちですが、機能ごとに権限を分けておく設計が、被害を大きくしないための重要なポイントです。
⑤多層防御としてのWAF活用
アプリケーション側での対策に加えて、ネットワーク側での防御も取り入れると、より安心度が高まります。WAF(Web Application Firewall)を導入すれば、外部からの不正な通信や既知の攻撃パターンを自動的に検知し、アプリケーションに到達する前にブロックできます。
近年はクラウド型のWAFサービスも普及しており、専門知識がなくても比較的手軽に導入できる環境が整ってきました。
プレースホルダの利用やエスケープ処理といったコードレベルの対策だけに頼るのではなく、WAFも組み合わせた「多層防御」の考え方を取り入れることで、万が一どこか一つの対策をすり抜けられても被害を食い止めやすくなります。
\ 可能性が広がる職場が分かる! /
【エンジニア向け】セキュアな開発スキルとキャリアへの影響

SQLインジェクションをはじめとするセキュリティの知識は、エンジニアのキャリア形成において大きな武器になります。
これらのスキルがどのように評価されるのかを見ていきましょう。
- フレームワークやORMを活用したモダンな対策
- セキュリティ知見が高いエンジニアの市場価値
セキュリティを意識した開発ができる人材は、どの現場でも重宝される存在です。
フレームワークやORMを活用したモダンな対策
現代のWeb開発では、Ruby on RailsやLaravelといったフレームワークを利用し、ActiveRecordやEloquentなどのORM経由でデータベースを操作するのが一般的です。
ORMの標準的な書き方に沿ってコードを組んでいれば、内部でプレースホルダによる処理が自動的に行われ、対策を強く意識しなくても安全なSQL文が発行されます。
- ・ORMのメソッドを使う場合:意識せずともプレースホルダによる対策が働く
- ・生のSQL文を文字列連結で組み立てる場合:対策が効かず、脆弱性が生まれやすい
ただし、複雑な検索条件などでraw SQLを直接記述する場面では対策が効かなくなるため、そうしたケースを見極める知識も欠かせません。
モダンな技術環境で経験を積むことは、安全性と開発効率を両立させるスキルの幅を広げることにつながるでしょう。
セキュリティ知見が高いエンジニアの市場価値
情報漏洩のリスクが高まる中、安全なコードを書けるエンジニアの需要は高まっています。
単に機能が動くものを作るだけでなく、SQLインジェクションをはじめとする脆弱性のリスクを理解し、設計段階からセキュリティを考慮できる人材は、開発現場で高く評価される傾向です。
とくに、生成AIが提示したコードをそのまま採用せず、脆弱性の有無を見極めて検証できるスキルは、これからの開発現場でますます重要度が増していくと考えられます。
こうした知見は、年収アップやキャリアアップを目指すうえでの強力なアピールポイントとなるでしょう。
\ 可能性が広がる職場が分かる! /
最新技術スキルが評価される職場を仕事タイプ診断で見つけよう
\ キャリアの可能性を広げる職場とは? /


【こんな人におすすめ】
・今の会社での働き方や技術環境にモヤモヤするが、次の一歩がわからない…
・IT業界でこの先、技術を極めるべきかマネジメントやコンサルを目指すべきか迷っている
・これまでの業界経験をベースに、次は長く活躍できる安定した環境を手に入れたい
次のキャリアでどの職種を目指すか、マネージャーを目指すか、スペシャリストになるか悩んだり、転職したいけど自分の価値観に合う企業がわからない、次の職場選びで重視した方がいいことがわからないなど、職場選びで悩むことは多々ありますよね。
ギークリーの「IT人材 仕事タイプ診断」では、自分の適性だけではなく、価値観に合う職場、企業のタイプを知ることができるので、転職軸を決めるときや求人選びに役立ちます。
キャリアや仕事選びで悩んだら、一度ご自身の価値観に合う仕事のタイプや企業のタイプを調べてみませんか?自身の適性を知ることで、納得のいくキャリア選択や求人選びができるでしょう。
\ 可能性が広がる職場が分かる! /
希望の職種に転職!診断利用から約1か月で転職成功した方の例
- ご年齢:30代前半
- ご経歴:システムエンジニア⇒システムエンジニア
- 転職期間:仕事タイプ診断利用から1ヶ月弱でご転職
Aさんは元々Salesforceエンジニアとして運用保守に従事されていましたが、案件が変わることが多く、知見を活かして働けない、個人よりも切磋琢磨できる仲間・チームで成長していきたいというご意向があり転職活動を始めておりました。
前職のご状況と、ご自身の価値観・志向にギャップを感じられていたAさんですが、「IT人材 仕事タイプ診断」によってご自身に合う価値観の企業タイプを見つけ、診断から1ヶ月弱で転職成功されました。
【あわせて読みたい】転職でキャリアアップに成功した事例はこちら⇓

「IT人材 仕事タイプ診断」ご利用の流れ
「IT人材 仕事タイプ診断」は4つのステップで完結!
STEP1:以下のボタンから仕事タイプ診断のページへ
STEP2:仕事タイプ診断のページから職種を選択
STEP3:プロフィール(お名前とご連絡先)を入力
STEP4:必要な質問に答える
診断後、自分の志向にあう企業の求人を見たい場合は、IT専門のキャリアアドバイザーがご希望の条件をお伺いし、志向性に合わせた求人を紹介させていただきます。
たった3分、無料で診断できるので、ぜひ一度「IT人材 仕事タイプ診断」で企業選びの軸をご確認ください。
\ 可能性が広がる職場が分かる! /
SQLインジェクションに関するよくある質問

ここでは、SQLインジェクション対策について、エンジニアが抱きやすい疑問にお答えします。
正しい知識を整理して、実務に活かしていきましょう。
- XSS(クロスサイトスクリプティング)との違いは?
- WAFを導入していれば、アプリケーション側の対策は不要?
- ORMやフレームワークを使っていれば完全に安全と言える?
XSS(クロスサイトスクリプティング)との違いは?
A.どちらもWebアプリケーションの脆弱性を狙う攻撃ですが、標的が異なります。SQLインジェクションは「データベース」を狙い、情報の窃取や改ざんを行う攻撃です。
一方、XSSは「ユーザーのブラウザ」を標的にし、不正なスクリプトを実行させてセッション情報などを奪う攻撃といえます。
WAFを導入していれば、アプリケーション側の対策は不要?
A.WAFは強力な防御手段ですが、それだけで完璧とはいえません。
巧妙にエンコードされたリクエストなどによって、WAFの検知をすり抜けてしまう可能性もゼロではないためです。
そのため、プレースホルダの利用などアプリケーションコード自体を安全に保つ対策との併用が欠かせません。
ORMやフレームワークを使っていれば完全に安全と言える?
A.標準的な機能の範囲では安全性が高いものの、完全に防げるわけではありません。
複雑な条件検索などを実装する際、ORMの「Rawクエリ」機能を使って生のSQLを直接記述するケースでは、脆弱性が生まれる危険性が潜んでいます。
便利なツールに頼りすぎず、仕組みを理解したうえで実装することが欠かせません。
\ 可能性が広がる職場が分かる! /
SQLインジェクション対策と今後のステップ
本記事では、SQLインジェクションの仕組みや重大な被害事例、具体的な対策方法からよくある質問までを解説しました。セキュリティに関する基本知識を身につけることは、安定したシステムを構築するうえで欠かせません。
プレースホルダの利用や適切な権限管理といった対策を、まずは自分の携わっているプロジェクトから見直してみましょう。
「セキュリティの知見を、転職活動でどうアピールすればいいのか分からない」
「脆弱性対策の経験しかなく、モダンな開発環境に自分の経験が通用するのか不安」
「セキュアな開発体制を持つ、条件のいい企業の求人がどこにあるのか分からない」
などのキャリアのお悩みは是非、「IT・Web業界の知見が豊富なキャリアアドバイザー」にご相談ください!
IT特化の転職エージェントのGeekly(ギークリー)なら、専門職種ならではのお悩みも解決できる専任のキャリアアドバイザーがカウンセリングから入社後まで完全無料で全面サポートいたします!
転職しようか少しでも悩んでいる方は、お気軽に以下のボタンからご相談ください。
\ レガシーな環境に悩んだら? /
イチ押しの求人特集!
この記事の監修者
-

-
人材紹介歴16年のキャリアを持つ、ギークリーの創業メンバー。キャリアアドバイザーをはじめ、人材紹介事業に関わる業務を網羅的に経験。現在は主にキャリアアドバイザーの事業統括、育成に従事しております。

この記事の執筆者
-
-
主にIT・Web・ゲーム業界の転職事情に関する有益な情報を発信するメディアの編集部です。転職者であれば転職市場や選考での対策、企業の採用担当者様であればIT人材の流れ等、「IT業界に携わる転職・採用」の事情を提供していきます。


あわせて読みたい関連記事
同じカテゴリの新着記事