能動的サイバー防御とは?対象企業と対応をわかりやすく解説


「能動的サイバー防御」という言葉をニュースで見かけて、自社に関係があるのか気になっていませんか。
能動的サイバー防御は2026年10月1日に主要規定が施行された制度で、基幹インフラ15分野・258の事業者に届出や報告などの対応が義務付けられています。
本記事では、制度の仕組みや施行スケジュール、対象企業の条件、罰則、問題点に加えて、法改正がセキュリティ領域の採用市場にもたらす変化までを解説します。
【この記事はこんな人におすすめ】
・能動的サイバー防御の意味や制度の全体像を知りたい人
・自社が対象事業者に該当するか、何を準備するべきか確認したい実務担当者
・法改正を機にセキュリティ分野へのキャリアチェンジを検討している人

この記事のまとめ
- 2026年10月1日施行、15分野258事業者が対象の新制度
- 届出・報告・協議会参加など企業に3つの対応が求められる
- 法制化でセキュリティ対策スキルの需要拡大、転職の好機にもなり得る
目次

4月時点
 8484
※2026年4月時点
能動的サイバー防御とは?
能動的サイバー防御とは、サイバー攻撃の兆候を検知した段階で政府や公的機関が先手を打って対処する新しい防衛の仕組みです。
被害を未然に防ぐため、法律に基づいた枠組みの整備が進められています。
「受動的」から「能動的」への転換
能動的サイバー防御における最大の転換点は、事後対応から事前対応へのパラダイムシフトです。従来の防御は、攻撃を受けてからログを解析し、原因を特定して対策を講じる流れが一般的でした。
これに対して能動的サイバー防御は、攻撃の予兆や不審な通信メタデータを早期に捉え、実害が出る前に通信元を特定して手を打つ点が大きく異なります。
守りを固めるだけでなく、攻撃基盤にアクセスして無害化するなど、能動的に被害の芽を摘みに行くアプローチとなります。
根拠法「サイバー対処能力強化法」「同整備法」の概要
能動的サイバー防御の根拠法となるのは、2025年5月に成立した「サイバー対処能力強化法」と、関連法案を整備する「同整備法」の2つです。
これらの法律は、政府機関や基幹インフラ事業者を対象に、官民連携の強化、通信情報の分析、必要な場合のアクセス・無害化措置までを法的に位置づけています。
民間企業と国が一体となってインシデント情報を共有し、国全体のサイバーセキュリティレベルを底上げすることが大きな目的とされています。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
参考:衆議院「重要電子計算機に対する不正な行為による被害の防止に関する法律」
\ 可能性が広がる職場が分かる! /
能動的サイバー防御を支える3つの柱
能動的サイバー防御は、大きく分けて3つの仕組みが連動することで成り立っています。
攻撃の兆候把握から対処までを一体的に進めるため、以下の要素が設計に組み込まれています。
- ・官民連携の強化
- ・通信情報の利用
- ・アクセス・無害化措置
官民連携の強化
能動的サイバー防御において、官民連携の強化は脅威情報を迅速に集約するための基盤となります。
対象となる事業者には、重要システムに関する届出やインシデント発生時の報告、官民協議会への参加が必要です。
国は収集した脅威情報から機密情報を除去するサニタイズ処理を行い、協議会を通じて参加企業へ迅速に提供します。
現場と政府が情報を突き合わせることで、単独の企業では気づきにくい高度な攻撃の兆候を早期に発見する体制が構築されます。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」
通信情報の利用
能動的サイバー防御における通信情報の利用とは、サイバー攻撃の分析に必要な範囲で通信のメタデータを活用する枠組みのことです。
IPアドレスなど、コミュニケーションの本質的な内容ではない機械的情報を自動的に選別し、攻撃パターンの把握に活用します。
日本国憲法が保障する「通信の秘密」に最大限配慮し、機械的情報以外は直ちに消去する仕組みが設けられています。
また、同意によらず通信情報を取得する場合には、独立機関であるサイバー通信情報監理委員会の承認が必要となるなど、厳格な運用が前提です。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
アクセス・無害化措置
能動的サイバー防御におけるアクセス・無害化措置は、被害の拡大を防ぐための緊急的な対応として位置づけられています。
攻撃の兆候が確認された場合、警察や自衛隊が関与し、攻撃に使われているサーバーなどへネットワーク経由でアクセスして機能を停止させることが可能です。
具体的には、不正プログラムの消去やサーバーのシャットダウンなどが想定されます。これはあくまで重大な被害を防止するための措置であり、攻撃者への報復行為を目的とするものではありません。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
\ 最新のAI求人が見つかる! /
2026年10月1日施行のスケジュールを整理
能動的サイバー防御の中核となる規定は、2026年10月1日に施行されました。
制度の立ち上げから全面的な運用まで、段階的なスケジュールが組まれています。
2025年5月の法律成立から2026年10月の施行まで
能動的サイバー防御の法制化は、2025年5月のサイバー対処能力強化法・整備法の成立から本格的に動き出しました。
成立から施行までの約1年半は、対象事業者の範囲や運用の細目を固めるための準備期間として機能しました。
2026年10月1日には、官民連携の枠組みである協議会の設置や、基幹インフラ事業者に対する届出・報告義務、アクセス・無害化措置に関する主要規定が施行され、制度の実運用がスタートしています。
| 時期 | 出来事 |
|---|---|
| 2025年5月 | サイバー対処能力強化法・整備法が成立 |
| 2025年〜2026年 | 政省令・ガイドライン等の整備 |
| 2026年10月1日 | 官民連携・無害化措置など主要規定が施行 |
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」
参考:国家サイバー統括室「サイバー対処能力強化法及び同整備法の一部施行について」
参考:内閣府「サイバー安全保障」
参考:内閣「行政組織の新設改廃状況報告書(令和8年2月18日〜10月4日)」
2027年秋に予定される残りの規定施行
能動的サイバー防御における「通信情報の利用」に関する規定は、2027年秋ごろまで施行予定です。
通信情報を分析する仕組みは、日本国憲法の「通信の秘密」と密接に関わるため、機械的情報の自動選別システムの構築や、独立機関の監督体制の準備に時間を要しています。
段階的な施行により、官民連携の実績を積み重ねながら、より慎重な運用が求められる規定へと移行していく流れが取られています。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」
\ キャリアのお悩みを解決! /
対象となるのはどんな企業?
能動的サイバー防御の対象となるのは、国民生活や経済活動に不可欠な基幹インフラを担う事業者です。
機能が停止した場合の社会的影響が極めて大きい分野が中心に指定されています。
基幹インフラ15分野の事業者数一覧
能動的サイバー防御の直接的な対象となる基幹インフラ15分野は、電気、ガス、石油、水道、鉄道、貨物自動車運送、外航貨物、港湾運送、航空、空港、電気通信、放送、郵便、金融、クレジットカードです。
これらの分野から合計258の事業者が指定されており、生活インフラや経済活動の基盤を支える役割を担っています。
いずれもシステムの一部に障害が発生するだけで、社会全体へ深刻な影響を及ぼすリスクを持つという共通点があります。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
参考:内閣府「基幹インフラ役務の安定的な提供の確保に関する制度」
対象外の企業にも関係がある理由
能動的サイバー防御において、自社が基幹インフラ事業者に指定されていなくても対応を迫られるケースが存在します。
対象事業者がサプライチェーン全体のリスクを点検する過程で、システムの運用保守やクラウドサービスを提供する委託先に対して、同等水準のセキュリティ対策を求めるためです。
契約を通じて監査の実施やログの提供が要求される可能性もあるため、取引関係の中でどのような影響が生じるかを事前に把握しておくことが重要です。
参考:内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」
\ キャリアのお悩みを解決! /
対象企業に求められる3つの対応
能動的サイバー防御において、指定された対象事業者は法律に基づき複数の義務を負います。
主に以下に示す3つの対応が求められます。
- ・特定重要電子計算機の導入届出
- ・インシデント発生時の報告義務
- ・官民協議会への参加・情報共有
特定重要電子計算機の導入届出
能動的サイバー防御の規定により、基幹インフラ事業者は「特定重要電子計算機」を新たに導入・変更する際に事前届出を行う必要があります。
特定重要電子計算機とは、サイバー攻撃を受けた場合に設備の機能が停止・低下するおそれがある重要なシステムを指します。
どのような設備が該当するかは業態ごとに明確化されるため、自社のネットワーク機器やサーバー群を細かく棚卸しし、要件に合致するかを随時確認する体制が不可欠です。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」
参考:内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」(2026年10月1日)
参考:衆議院「重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号)」
インシデント発生時の報告義務
能動的サイバー防御では、サイバー攻撃やシステム障害が発生した場合に、一定の基準に該当する事案の報告が義務づけられています。
実害が発生してからだけでなく、攻撃の兆候や侵害の疑いを検知した段階での報告も求められるケースがあります。
報告を怠ると是正命令の対象となるため、インシデントを検知してから所管省庁へ迅速に情報を上げる社内フローや、エスカレーション体制を構築しておくことが極めて重要です。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」(2026年9月)
参考:内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」
官民協議会への参加・情報共有
能動的サイバー防御の円滑な運用のために、対象事業者は政府や他組織と情報を共有する官民協議会への参加が想定されています。
協議会では、サニタイズされた最新の脅威情報や、特定の信頼できるグループ内に限定した秘匿性の高い情報が提供されます。
これにより高度な攻撃手法を早期に把握できるメリットがある一方で、共有される情報には厳格な守秘義務が課されるため、社内での情報取り扱いルールを明確に定めなければなりません。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」
参考:国家サイバー統括室「サイバー対処能力強化法及び同整備法の一部施行について」
\ 最新のAI求人が見つかる! /
違反した場合の罰則は?
能動的サイバー防御に関する法律では、規定された義務に違反した場合の明確な罰則が設けられています。
対応を放置することは企業のコンプライアンス上の大きなリスクとなります。
| 違反の種類 | 想定される内容 |
|---|---|
| 報告義務違反で是正命令に従わない場合 | 200万円以下の罰金 |
| インシデント報告等に関する資料提出の求めに応じない場合 | 30万円以下の罰金 |
| 守秘義務違反(協議会で得た情報の漏えい等) | 2年以下の拘禁刑または100万円以下の罰金 |
罰則には金銭的なペナルティだけでなく、守秘義務違反に伴う刑事罰も含まれています。
義務を軽視した運用は企業の社会的信用を大きく損なう要因となるため、法務部門と連携した早急な体制整備が有効です。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
参考:衆議院「重要電子計算機に対する不正な行為による被害の防止に関する法律
\ 最新のAI求人が見つかる! /
能動的サイバー防御の問題点・デメリット
能動的サイバー防御がもたらす防衛力の向上に期待が集まる一方で、運用面においてはいくつかの課題も指摘されています。
企業としては、これらの側面も理解した上でリスク管理を行うことが求められます。
「通信の秘密」侵害への懸念
能動的サイバー防御に関する議論の中で最も注目されたのが、憲法21条が保障する「通信の秘密」との整合性です。
政府が通信メタデータを取得・分析することに対し、プライバシーの観点から懸念の声が上がっています。
法律上は「意思疎通の本質的な内容ではない情報」のみを自動選別し、監督機関の承認を得る仕組みが設けられていますが、運用の透明性がどこまで確保されるかは引き続き議論の対象となっています。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
参考:国立国会図書館「日本国憲法」
誤検知・過剰対応のリスク
能動的サイバー防御において、攻撃の兆候を早期に捉える仕組みは有効な反面、誤検知のリスクを伴います。
システムが誤った検知を行い、公的機関による無害化措置が実行された場合、正常な業務通信やインフラサービスそのものに重大な影響が及ぶおそれがあります。
実際の運用プロセスにおいては、誤検知を最小限に抑える精緻な判断基準と、万が一の際の迅速な復旧手続きの両立が大きな課題です。
取引先・関連企業への影響波及
能動的サイバー防御の適用範囲は、直接の対象企業にとどまらず、取引先や関連企業へと波及する性質を持っています。
基幹インフラ事業者のシステムに接続している中小企業が、攻撃者の足場(踏み台)として利用されていた場合、そのサーバーが無害化措置の対象となる可能性があります。
自社が被害者であると同時に、サプライチェーン全体のリスク要因として扱われる可能性があるため、包括的なセキュリティ状況の把握が欠かせません。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法及び同整備法について」
\ キャリアのお悩みを解決! /
企業が得られるメリット
能動的サイバー防御の導入は、企業に義務を課すだけでなく、事業環境の安定というメリットももたらします。
攻撃の兆候段階で対処できる体制が整うことで、被害が顕在化する前に食い止められる可能性が高まり、システム停止による損害を最小限に抑えることができます。
また、官民協議会を通じて提供される脅威情報は、自社単独の調査では到達し得ない実践的な知見です。
制度の要請に適切に応じることは、取引先や顧客に対して高度なリスク管理体制を証明することにも繋がり、経営上の信頼獲得という形でプラスに作用します。
参考:内閣官房 国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」
\ キャリアのお悩みを解決! /
制度の施行でIT・セキュリティ専門職の需要はどう変わる?
能動的サイバー防御の本格運用により、セキュリティ領域の採用ニーズは一段と高まる見通しです。
届出や報告の要件を満たし、協議会との連携を担うには高度な専門知識が不可欠であり、多くの企業が組織体制の拡充に動き出しています。
需要が高まる職種・スキル
能動的サイバー防御の対応において特に需要が拡大しているのが、SOC(セキュリティオペレーションセンター)運用担当、インシデントレスポンス担当、そして法務コンプライアンス職です。
SOC運用では膨大なログの中から兆候を見つけ出す分析スキル、インシデントレスポンスではデジタルフォレンジックの手法を用いた初動対応の経験が評価されます。
また、個人情報保護法や新制度への理解を持ち、事業部門と所管省庁の間を橋渡しする法務コンプライアンス担当者の存在価値も高まっています。
参考:内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」
能動的サイバー防御に関連する職種の年収帯
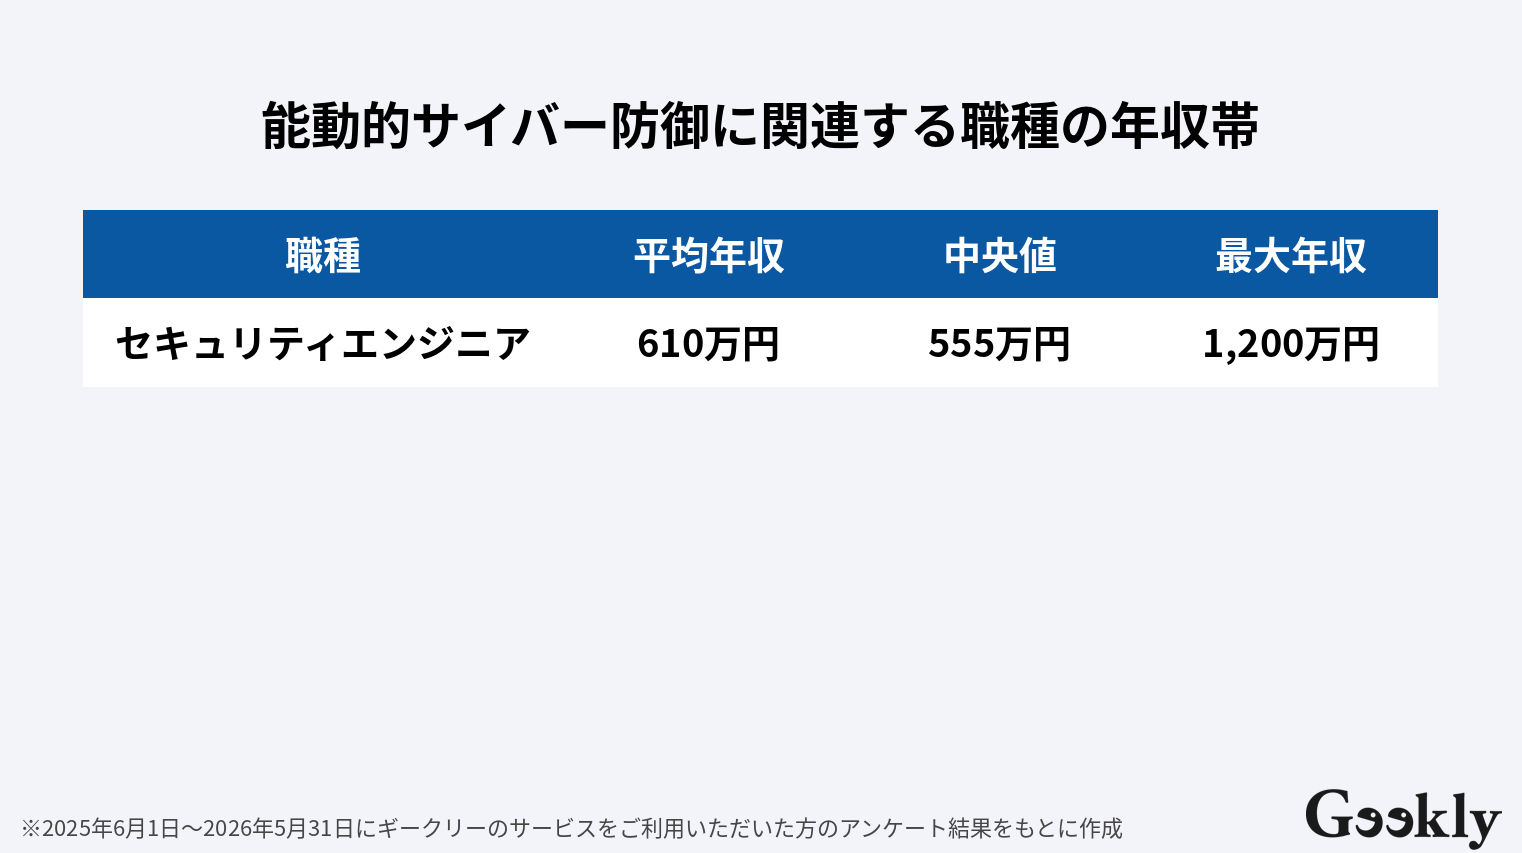
能動的サイバー防御の施行により、基幹インフラ事業者を中心に、システムの監視やインシデント対応の体制づくりが進んでいます。
こうした動きの中で、SOC運用やインシデントレスポンスの経験を持つセキュリティエンジニアの採用ニーズが高まっている傾向です。
ギークリーのサービスをご利用いただいた方のアンケート結果によると、セキュリティエンジニアの平均年収は610万円、中央値は555万円でした。最大年収は1,200万円で、経験やスキル、担当する領域によって年収に幅があることがわかります。
ただし、この数値はアンケートに回答した方の結果をもとにしたもので、すべての企業や求人の年収水準を示すものではありません。
能動的サイバー防御への対応が求められる企業では、求める経験や役割が異なるため、年収帯もそれぞれ変わる可能性があります。
未経験からセキュリティ関連職を目指すには
能動的サイバー防御に関連する職種は高度な専門性が求められますが、インフラ運用やネットワーク構築、ヘルプデスクなどの経験を土台にキャリアチェンジする道も十分に開かれています。
情報処理安全確保支援士などの資格取得で基礎を固め、監視・運用系のポジションからステップアップするのが代表的なルートです。
自身のインフラ経験がどのセキュリティ領域で活かせるか迷う場合は、専門職種に強いエージェントのアドバイスを受けることで、現実的なキャリアパスを描きやすくなります。
参考:IPA「情報処理安全確保支援士」
自分に適性のある仕事を診断してみましょう
\ キャリアの可能性を広げる職場とは? /


【こんな人におすすめ】
・今の会社での働き方や技術環境にモヤモヤするが、次の一歩がわからない…
・IT業界でこの先、技術を極めるべきかマネジメントやコンサルを目指すべきか迷っている
・これまでの業界経験をベースに、次は長く活躍できる安定した環境を手に入れたい
次のキャリアでどの職種を目指すか、マネージャーを目指すか、スペシャリストになるか悩んだり、転職したいけど自分の価値観に合う企業がわからない、次の職場選びで重視した方がいいことがわからないなど、職場選びで悩むことは多々ありますよね。
ギークリーの「IT人材 仕事タイプ診断」では、自分の適性だけではなく、価値観に合う職場、企業のタイプを知ることができるので、転職軸を決めるときや求人選びに役立ちます。
キャリアや仕事選びで悩んだら、一度ご自身の価値観に合う仕事のタイプや企業のタイプを調べてみませんか?自身の適性を知ることで、納得のいくキャリア選択や求人選びができるでしょう。
\ 可能性が広がる職場が分かる! /
希望の職種に転職!診断利用から約1か月で転職成功した方の例
- ご年齢:30代前半
- ご経歴:システムエンジニア⇒システムエンジニア
- 転職期間:仕事タイプ診断利用から1ヶ月弱でご転職
Aさんは元々Salesforceエンジニアとして運用保守に従事されていましたが、案件が変わることが多く、知見を活かして働けない、個人よりも切磋琢磨できる仲間・チームで成長していきたいというご意向があり転職活動を始めておりました。
前職のご状況と、ご自身の価値観・志向にギャップを感じられていたAさんですが、「IT人材 仕事タイプ診断」によってご自身に合う価値観の企業タイプを見つけ、診断から1ヶ月弱で転職成功されました。
【あわせて読みたい】転職でキャリアアップに成功した事例はこちら⇓

「IT人材 仕事タイプ診断」ご利用の流れ
「IT人材 仕事タイプ診断」は4つのステップで完結!
STEP1:以下のボタンから仕事タイプ診断のページへ
STEP2:仕事タイプ診断のページから職種を選択
STEP3:プロフィール(お名前とご連絡先)を入力
STEP4:必要な質問に答える
診断後、自分の志向にあう企業の求人を見たい場合は、IT専門のキャリアアドバイザーがご希望の条件をお伺いし、志向性に合わせた求人を紹介させていただきます。
たった3分、無料で診断できるので、ぜひ一度「IT人材 仕事タイプ診断」で企業選びの軸をご確認ください。
\ 可能性が広がる職場が分かる! /
企業が今から準備しておきたいこと
能動的サイバー防御の本格的な運用に追従するためには、企業側の事前準備が不可欠です。
法令違反のリスクを避けるためにも、以下のステップで現状の把握を進めることが推奨されます。
自社が対象事業者に該当するかの確認
能動的サイバー防御への対応において最初に確認したいのは、自社が基幹インフラ15分野の対象事業者に該当するか否かです。
電気・ガス・通信など特定の分野に属していても、すべての企業が指定されるわけではないため、所管省庁が発表するリストや業界団体からの通知を正確に読み解く必要があります。
仮に対象外であっても、取引先の要請を見越して備えておく姿勢が大切です。
参考:内閣府「基幹インフラ役務の安定的な提供の確保に関する制度」
参考:内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」
情報資産・委託先の棚卸し
能動的サイバー防御における届出・報告をスムーズに行うためには、自社が保有する情報資産とシステム構成の可視化が前提です。
重要電子計算機に該当しうるサーバー群の洗い出しはもちろん、システムの保守やクラウドインフラを任せている外部委託先のセキュリティ水準まで含めた包括的な棚卸しが求められます。
サプライチェーン全体のリスクポイントを明確にすることで、いざという時の報告漏れを防ぐことができます。
参考:内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」
社内体制とインシデント報告フローの整備
能動的サイバー防御の制度下では、インシデントの兆候を検知してから報告に至るまでのスピードが問われます。
どの部署が一次対応を行い、誰が経営層や所管省庁へエスカレーションするのか、指揮系統と役割分担を明確にした報告フローを事前に文書化しておくことが重要です。
あわせて、従業員向けの標的型メール訓練やセキュリティ教育を反復実施し、現場レベルでの異常検知能力を高めておくことが有効な備えとなります。
参考:内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」
\ レガシーな環境に悩んだら? /
能動的サイバー防御に関するよくある質問
能動的サイバー防御は2026年10月1日に主要規定が施行されたばかりの制度で、対象となる企業の範囲や罰則、通信の秘密との関係など、気になる点も多いのではないでしょうか。
ここでは、制度について寄せられやすい疑問を解説していきます。
Q.中小企業も対象になる?
A.能動的サイバー防御の直接の対象は基幹インフラ15分野・258事業者が中心ですが、それらの企業と取引がある中小企業にも影響が及ぶ可能性があります。
システムの運用委託先やサプライチェーンの一角を担う中小企業に対しては、契約を通じてセキュリティ水準の底上げやログの提供などが求められるケースが想定されます。
Q.能動的サイバー防御は憲法(通信の秘密)に違反する?
A.能動的サイバー防御は、通信の中身そのものではなく、IPアドレスなどのメタデータに限定した分析とするなど、「通信の秘密」への配慮を前提に制度設計が行われています。
独立した監督機関の設置や、機械的情報の自動選別など権利を保護する仕組みが組み込まれていますが、運用の透明性については引き続き注視が必要とされています。
Q.ハックバック(反撃)とは何が違う?
A.ハックバックは民間企業などが独自に攻撃者へ反撃する行為を指すことが多く、日本の能動的サイバー防御の枠組みとは異なります。
日本の制度では、民間は情報提供に留まり、警察や自衛隊といった公的機関が法的な要件と厳格な手続きのもとで対処・無害化を行う設計となっています。
Q.施行後すぐに罰則の対象になる?
A.能動的サイバー防御では、施行直後から一律に罰金や刑事罰が適用されるわけではなく、まずは報告義務などを怠ったことに対する是正手続きが先行します。
政府からの是正命令を受けてもなお対応しなかった場合などに、200万円以下の罰金といった措置が科される仕組みになっています。
Q.この制度でセキュリティ関連職の採用は増える?
A.能動的サイバー防御への対応に伴う体制強化のニーズから、SOC運用やインシデントレスポンス、法務コンプライアンスといった関連職種の採用需要は確実に拡大していくと見込まれます。
企業が自衛力を高めるため、セキュリティ領域の知見を持つスペシャリストへの投資を加速させています。
Q.制度の最新情報はどこで確認できる?
A.能動的サイバー防御に関する情報は、内閣官房や内閣府、関係省庁の公式発表が一次情報源となります。
制度の運用細則やガイドラインは段階的に整備されていくため、政府のサイバーセキュリティ関連のポータルサイトを定期的に確認することが有効です。
\ レガシーな環境に悩んだら? /
能動的サイバー防御に備え、IT・セキュリティ領域でのキャリア形成ならギークリーへ
能動的サイバー防御は、サイバー攻撃の兆候段階で先手を打つ新しい防衛の仕組みです。
2026年10月の主要規定施行により、基幹インフラ15分野・258事業者を対象とした導入届出やインシデント報告、官民連携がスタートしました。
今後は通信情報の利用に関する規定の施行も控えており、制度への対応を着実に進めることは、企業の事業継続性と社会的信用の維持において極めて重要です。
同時に、この法制化はセキュリティ領域の採用市場を大きく活性化させています。
SOC運用、インシデントレスポンス、法務コンプライアンスといった専門職への需要が高まる中、これまでの経験を活かしたキャリアアップや、未経験からのキャリアチェンジを目指す絶好のタイミングとも言えます。
「サイバー防御法制化によるキャリアの変化を知りたい!」
「インシデント対応の経験を活かしてステップアップしたい!」
「インフラ運用の知見を武器にセキュリティ分野へ挑戦したい!」
などのキャリアのお悩みは是非、「IT・Web業界の知見が豊富なキャリアアドバイザー」にご相談ください!
IT特化の転職エージェントのギークリーなら、専門職種ならではのお悩みも解決できる専任のキャリアアドバイザーがカウンセリングから入社後まで完全無料で全面サポートいたします!
転職しようか少しでも悩んでいる方は、お気軽に以下のボタンからご相談ください。
\ レガシーな環境に悩んだら? /
イチ押しの求人特集!
この記事の監修者
-

-
5年間インフラエンジニアとして新規顧客提案や既存顧客への提案〜運用保守業務を経験。業務を行う中で人材業界へ興味を持ち、22年1月国家資格キャリアコンサルタントを取得。現在、資格を活かしキャリアアドバイザーとしてエンジニアの転職支援を行っております。
この記事の執筆者
-
-
主にIT・Web・ゲーム業界の転職事情に関する有益な情報を発信するメディアの編集部です。転職者であれば転職市場や選考での対策、企業の採用担当者様であればIT人材の流れ等、「IT業界に携わる転職・採用」の事情を提供していきます。


あわせて読みたい関連記事
同じカテゴリの新着記事